Approfondimento AI privata
GDPR e intelligenza artificiale aziendale: cosa valutare
Una lettura pratica per imprese che vogliono usare AI generativa, documenti e automazioni senza improvvisare la governance.
Aggiornato il 5 ottobre 2026
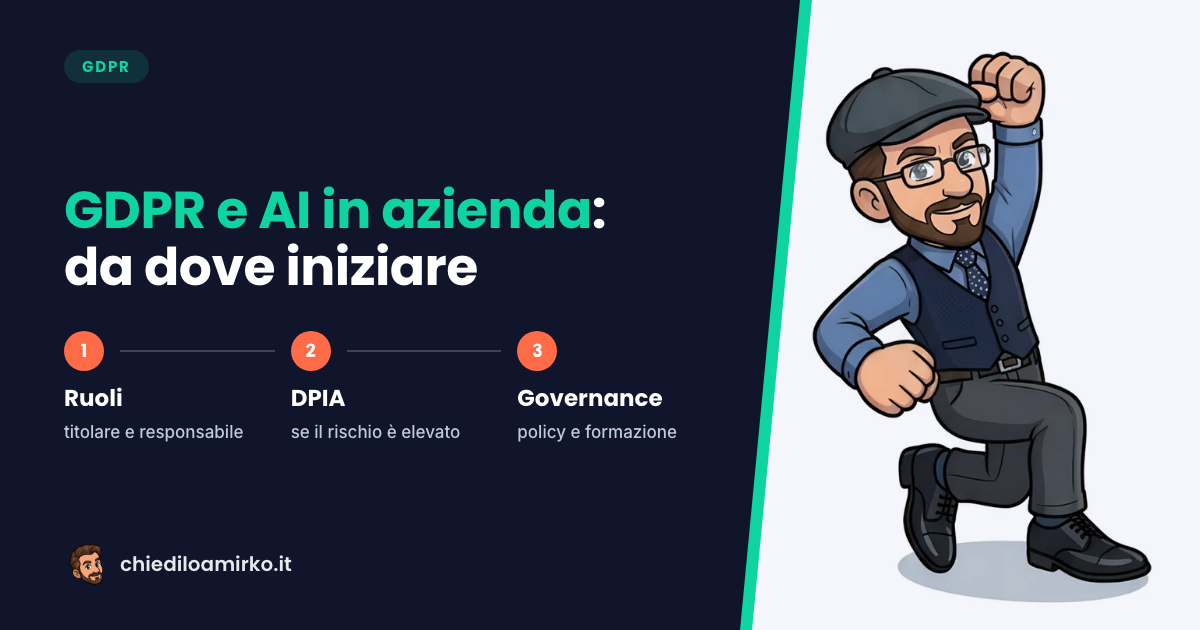
Il GDPR non blocca l'AI aziendale, ma richiede metodo: capire titolare e responsabile, basi giuridiche, minimizzazione dei dati, DPIA e verifica degli output.
GDPR e intelligenza artificiale sono spesso trattati come un ostacolo burocratico. In realtà, per un'impresa il tema è più concreto: quando i dipendenti usano AI generativa con documenti reali, quali dati personali vengono trattati? Dove finiscono? Chi è responsabile? Per quanto tempo vengono conservati? Possono essere usati per addestrare modelli? È possibile dimostrare le scelte fatte?
Per un inquadramento operativo si parte da ruoli, basi giuridiche, minimizzazione e DPIA. Chi vuole la checklist di dettaglio la trova nella conformità GDPR per intelligenza artificiale, mentre l'architettura di un perimetro privato è descritta in GDPR AI aziendale.
Il nodo riguarda ogni azienda che sta sperimentando strumenti generativi: privacy e intelligenza artificiale non sono materie separate, ma due facce dello stesso processo di decisione, e il modo in cui le aziende impostano il GDPR e l'intelligenza artificiale determina quanto l'adozione sarà sostenibile nel tempo.
Il GDPR non vieta l'uso dell'AI. Chiede però che il trattamento dei dati personali sia lecito, corretto, trasparente, proporzionato e sicuro. Questi principi diventano delicati quando l'AI viene usata con contratti, email, CV, fatture, cartelle cliente, note interne, ticket di assistenza o documenti sanitari. L'azienda deve sapere se quei dati vengono solo elaborati per rispondere a una richiesta, se vengono conservati, se vengono condivisi con terzi e quali misure tecniche proteggono il processo.
L'EDPB, nell'Opinion 28/2024, ha affrontato aspetti di protezione dati legati ai modelli AI, inclusi anonimizzazione, basi giuridiche e conseguenze di trattamenti non conformi. La CNIL ha pubblicato raccomandazioni per conciliare AI e GDPR, ribadendo che l'innovazione responsabile richiede documentazione, informazione agli interessati e misure adeguate. Il Garante Privacy italiano mantiene una sezione dedicata all'intelligenza artificiale e ai suoi impatti sui dati personali.
Per l'azienda, la prima domanda è quali casi d'uso coinvolgono dati personali. Riassumere una procedura tecnica anonima è diverso da analizzare CV di candidati, contratti con referenti identificabili o email cliente. Anche il livello di rischio cambia: un assistente che suggerisce un testo commerciale ha impatti diversi da un sistema che supporta decisioni HR, creditizie o sanitarie.
La seconda domanda riguarda il fornitore. Molti strumenti cloud offrono controlli enterprise, ma l'azienda deve leggere condizioni, ruoli privacy, impostazioni di conservazione, localizzazione, subfornitori e possibilità di opt-out da training o miglioramento del servizio. Non basta dire "è un tool famoso". Serve capire il trattamento concreto.
Titolare, responsabile e basi giuridiche
Il primo nodo è la catena dei ruoli. Nella maggior parte dei casi l'azienda è titolare del trattamento e il fornitore della piattaforma AI è responsabile o sub-responsabile, ma la qualifica va verificata sul caso concreto: l'EDPB ricorda che il titolare determina finalità e mezzi e che il rapporto con il responsabile richiede un contratto documentato. Se lo strumento decide autonomamente finalità o modalità rilevanti, il quadro cambia.
Alla catena dei ruoli si collegano basi giuridiche e minimizzazione. Ogni caso d'uso deve avere una base giuridica, una finalità definita e il minor numero possibile di dati personali. È qui che il tema entra nella pratica quotidiana: non serve caricare un fascicolo completo se bastano poche clausole; non serve indicizzare tutte le email se la ricerca riguarda una cartella. Questa è la parte che gli articoli dedicati a chatbot AI e GDPR e alla traduzione documenti con AI e GDPR esplorano sui rispettivi fronti.
Quando serve una DPIA
Una valutazione d'impatto sulla protezione dei dati va svolta prima di trattamenti suscettibili di presentare un rischio elevato per diritti e libertà delle persone, come ricorda l'EDPB. La domanda pratica non è se l'AI sia rischiosa in astratto, ma se il caso d'uso specifico può produrre effetti rilevanti su clienti, dipendenti o candidati, se tratta dati particolari, se combina fonti diverse o se alimenta decisioni che incidono sulle persone.
La checklist del file di ricerca aiuta a impostarla: finalità e categorie di dati in prompt, documenti, indice, log, backup e telemetria; ruoli e sub-responsabili coinvolti; base giuridica, informativa, conservazione, autorizzazioni e misure di sicurezza; necessità di DPIA e presenza di decisioni automatizzate con effetti giuridici o analogamente significativi; eventuali trasferimenti o accessi da Paesi terzi. Sono cinque domande che valgono più di un documento generico.
La terza domanda riguarda la governance interna. Anche con un contratto corretto, se i dipendenti usano account personali e incollano documenti riservati in strumenti pubblici, l'azienda perde visibilità. Una policy AI deve indicare cosa si può usare, per quali dati, con quali autorizzazioni, come verificare gli output e quando evitare l'inserimento di informazioni personali o segrete.
L'on-premise può aiutare in questo contesto perché riduce la necessità di trasferire contenuti aziendali verso piattaforme esterne per ogni richiesta. Un server AI installato nel perimetro consente di definire meglio archivi, permessi, logging, integrazioni e modalità d'uso. Non è una garanzia automatica di conformità GDPR, perché restano necessari assessment, ruoli, informative e misure organizzative, ma può semplificare il controllo tecnico.
Un percorso pragmatico parte da una mappatura. Quali reparti usano già AI? Quali dati vengono inseriti? Quali strumenti sono autorizzati? Quali casi d'uso generano valore? Da lì si definiscono priorità: OCR per fatture, analisi contratti, ricerca documentale interna, assistenza a redazione email, knowledge base aziendale. Ogni caso d'uso va valutato per dati, rischio e benefici.
La mappatura deve includere anche l'uso nascosto. In molte aziende il management pensa che l'AI non sia ancora stata introdotta, ma i dipendenti la usano già con account personali. Questo crea un doppio problema: l'azienda non beneficia di un'integrazione strutturata e, allo stesso tempo, non controlla quali informazioni vengono inviate a strumenti esterni. Intervistare i reparti in modo non punitivo è spesso il modo migliore per far emergere gli usi reali.
Dopo la mappatura serve una policy comprensibile. Non un documento solo legale, ma istruzioni operative: quali strumenti sono approvati, quali dati non vanno caricati, come anonimizzare quando possibile, chi autorizza nuovi archivi, come segnalare errori, quando serve revisione umana. La policy dovrebbe essere accompagnata da esempi aziendali, perché le persone capiscono meglio davanti a casi concreti come una fattura, un contratto o un CV.
Infine, l'azienda deve accettare che la conformità è un processo. Nuovi modelli, nuove integrazioni e nuovi reparti cambiano il profilo di rischio. Per questo conviene costruire un sistema che possa essere aggiornato, documentato e discusso con consulenti privacy e IT. L'obiettivo non è fermare l'AI, ma renderla difendibile e utile nel tempo.
Anche i responsabili aziendali devono essere coinvolti. Se il tema resta solo in mano all'IT, si rischia di sottovalutare impatti legali e organizzativi. Se resta solo in mano al legale, si rischia di bloccare strumenti utili. La soluzione migliore è un confronto tra direzione, IT, privacy e reparti operativi, con decisioni proporzionate al rischio. Così l'AI diventa un progetto aziendale e non una somma di esperimenti individuali.
La scelta tecnologica dovrebbe quindi seguire la mappa dei rischi, non precederla. Prima si capisce quali dati e processi sono coinvolti, poi si decide se usare cloud, on-premise o un modello ibrido. Questo ordine evita sia l'entusiasmo ingenuo sia il blocco totale. L'obiettivo è usare l'AI dove porta valore, con condizioni tecniche e organizzative coerenti con il trattamento dei dati.
Questa impostazione aiuta anche nelle relazioni commerciali. Sempre più clienti chiedono come vengono protetti documenti, prompt e informazioni condivise. Un'azienda che sa descrivere il proprio approccio all'AI comunica maggiore affidabilità rispetto a chi lascia l'uso degli strumenti alla discrezione individuale.
Su questo fronte un ambiente privato nel perimetro aziendale può ridurre il numero di soggetti e flussi da governare, ma non sostituisce l'analisi di ruoli, basi giuridiche e DPIA. Chiedilo a Mirko porta chat, OCR e agenti su una workstation AI dedicata installata in azienda e affianca il team con formazione e assistenza: la demo con assessment serve a censire processi, dati e priorità prima di introdurre automazioni, con le condizioni di compliance da definire nel tuo contesto.
Argomenti
Demo gratuita
Vuoi usare AI in azienda con più controllo privacy?
Chiedilo a Mirko aiuta a ridurre l'uso incontrollato di strumenti pubblici e a costruire un percorso AI più governabile nel tuo contesto GDPR.
Richiedi demo gratuita e assessment AIPer approfondire