Approfondimento AI privata
Dati aziendali su server USA: checklist prima di usare AI cloud
Una guida pratica per aziende italiane che trattano contratti, email, fatture, codice o dati cliente su piattaforme soggette a giurisdizione statunitense.
Aggiornato il 5 ottobre 2026
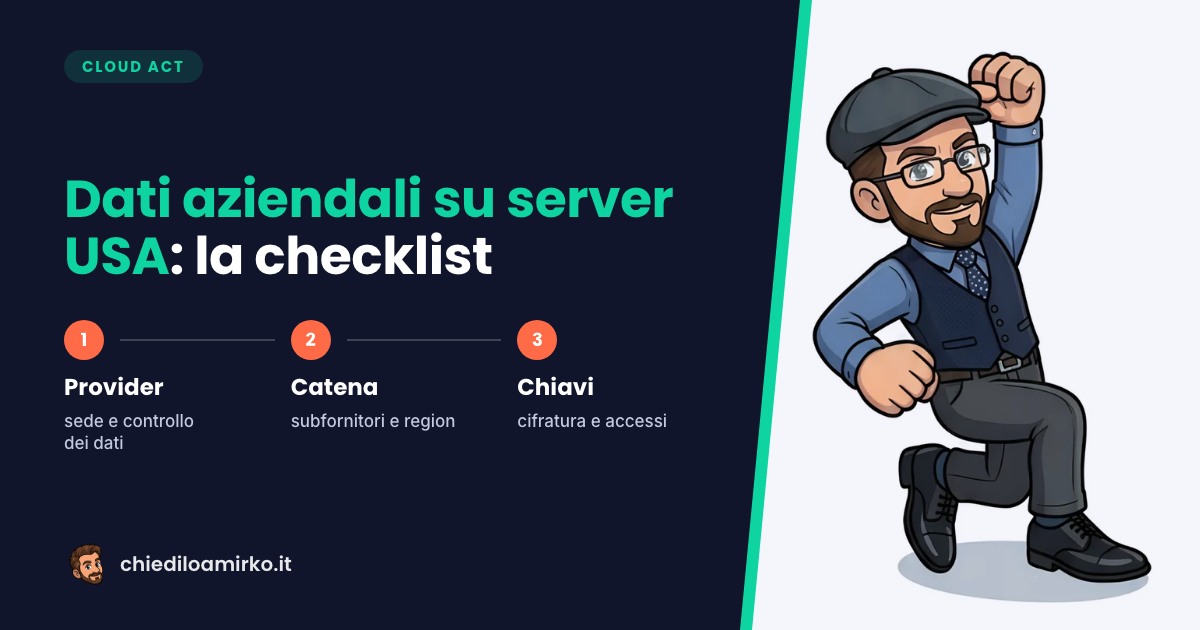
Il punto non è demonizzare i server USA, ma capire quali dati aziendali possono uscire dal perimetro e quali meritano un'infrastruttura AI privata.
Conservare dati aziendali su server USA è normale per molte imprese italiane: posta, file sharing, CRM, analytics, storage e ormai piattaforme AI. Il tema non è se questi servizi siano sempre sbagliati, ma capire quali dati ci finiscono dentro, con quali contratti, con quali controlli e con quali conseguenze operative. Questa checklist riguarda il trasferimento di dati verso server americani e le domande da fare prima di firmare o rinnovare un servizio cloud.
Sede e controllo del provider
La prima domanda non è dove si trova il data center, ma chi controlla i dati. La localizzazione è un elemento, non l'intero quadro: contano la giurisdizione del provider, la catena delle società, il controllo effettivo sui dati e le condizioni contrattuali. Chi vuole il quadro completo lo trova in Cloud Act USA: rischi per aziende italiane, mentre il collegamento con la governance interna è in GDPR e AI aziendale.
Sub-fornitori e region
Un servizio cloud raramente è erogato da un solo soggetto. Storage, backup, monitoraggio, assistenza e funzioni AI possono coinvolgere sub-fornitori in Paesi diversi. La checklist deve includere l'elenco dei sub-responsabili, la region in cui vengono conservati i dati, dove avviene l'assistenza e dove passano eventuali richieste di supporto. Regioni europee e residenza dichiarata aiutano, ma non chiudono da sole la questione se il provider mantiene il controllo sui dati.
Chiavi di cifratura e data residency
La cifratura è utile solo se si sa chi gestisce le chiavi. Se il provider conserva e amministra le chiavi, un ordine legale rivolto a lui può riguardare dati che l'azienda considera protetti. La verifica pratica riguarda quindi il modello di gestione delle chiavi, la possibilità di cifratura lato client, i log di accesso e la separazione tra dati dell'azienda e infrastruttura condivisa. La data residency è un tassello, non una garanzia: dice dove sono conservati i dati, non necessariamente chi può ottenerli.
Perché l'AI alza la posta
Quando l'AI entra nei processi, la soglia di attenzione sale. Un dipendente può caricare in pochi secondi un contratto, una fattura, una scheda tecnica, un file di codice o una conversazione cliente. Quello che prima restava in una cartella interna può diventare input per un servizio esterno. Se il provider è soggetto a normativa USA, l'azienda deve valutare anche il quadro del CLOUD Act e delle richieste governative.
Il Department of Justice descrive il CLOUD Act come lo strumento che regola l'accesso transfrontaliero a dati elettronici in determinati procedimenti. Microsoft pubblica report sulle richieste governative e documentazione sull'EU Data Boundary, utile per capire cosa viene trattato e dove. Queste fonti non dicono che ogni dato sia automaticamente accessibile, ma confermano che la giurisdizione del provider è una variabile da valutare.
Per un'impresa italiana, la domanda concreta è: quali dati possono stare su servizi cloud generici e quali dovrebbero restare in un ambiente più controllato? Materiale pubblico o documenti non sensibili possono avere un rischio accettabile. Contratti strategici, dati cliente, fascicoli HR, disegni tecnici, codice sorgente, listini riservati e informazioni di produzione richiedono un'analisi più severa.
Il GDPR aggiunge un altro livello: quando i dati sono personali, l'azienda deve valutare base giuridica, ruoli, trasferimenti, misure tecniche e responsabilità. A questo si collega il tema più ampio della sovranità dei dati e della dipendenza dal fornitore, approfondito in AI sovrana in Italia: residenza europea dei dati e controllo tecnico non sono la stessa cosa. In pratica, non basta scegliere il tool più comodo: serve sapere come i dati vengono trattati.
Una strategia equilibrata può essere ibrida. Il cloud resta utile per molti servizi, ma l'AI sui dati più delicati può essere spostata in un server privato aziendale. Questo consente ai dipendenti di lavorare con strumenti moderni senza usare account personali o piattaforme non autorizzate per documenti riservati.
Chiedilo a Mirko porta chat AI, OCR, analisi documentale e agenti dentro il perimetro dell'azienda, su una workstation AI dedicata. Invece di inviare contratti, fatture e dati cliente verso server terzi per ogni richiesta, il lavoro avviene su un'infrastruttura privata installata e assistita in italiano. La demo con assessment serve a distinguere quali dati possono restare sul cloud e quali conviene trattare con AI privata, con le condizioni contrattuali da verificare caso per caso.
Argomenti
Demo gratuita
Vuoi capire quali dati non dovrebbero finire su server terzi?
Chiedilo a Mirko porta l'AI sui documenti aziendali dentro un perimetro privato, con assessment, installazione e formazione.
Richiedi demo gratuita e assessment AIPer approfondire