Approfondimento AI privata
Cloud Act USA: quali rischi valutare per aziende italiane
Non è un motivo per demonizzare il cloud, ma un elemento da considerare quando dati sensibili finiscono su provider soggetti a normativa statunitense.
Aggiornato il 5 ottobre 2026
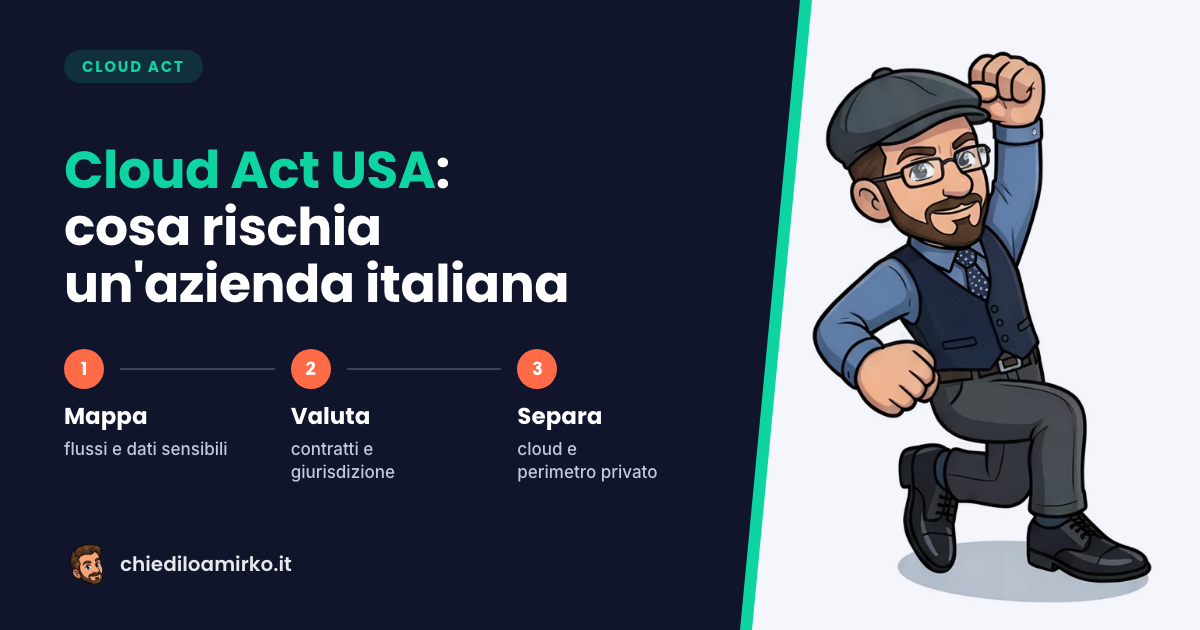
Il Cloud Act riguarda l'accesso legale ai dati da parte delle autorità USA presso provider soggetti alla loro giurisdizione. Per l'AI aziendale è un tema di valutazione del rischio.
Il Cloud Act è una norma statunitense spesso citata in modo impreciso. Non significa che ogni dato su un servizio americano venga letto automaticamente dalle autorità degli Stati Uniti. Significa però che i provider soggetti alla giurisdizione USA possono essere destinatari di richieste legali in determinate condizioni, anche quando i dati sono conservati fuori dagli Stati Uniti. Per un'azienda italiana è un elemento da valutare nel quadro più ampio di sicurezza, privacy e governance.
Cos'è il Cloud Act, in breve
Il testo vincolante è il 18 U.S.C. §2713: prevede che un provider di servizi di comunicazione elettronica o di remote computing service soggetto al relativo capitolo debba conservare, fare backup o divulgare comunicazioni e informazioni di clienti che sono nel suo possession, custody or control, anche quando collocate fuori dagli Stati Uniti. La formulazione corretta è quindi questa: la localizzazione del data center non è l'unico elemento da valutare, perché conta anche se un provider soggetto alla giurisdizione USA ha controllo sui dati.
Cosa dice il CLOUD Act e cosa non dice
Il CLOUD Act non attribuisce un accesso generalizzato a qualunque dato europeo: opera nel quadro dello Stored Communications Act e del relativo procedimento legale. La giurisdizione e il controllo dei dati sono valutazioni dipendenti dai fatti; il DOJ precisa che la norma non amplia la giurisdizione e che l'analisi del controllo su dati detenuti da una controllata resta caso per caso. Il parere congiunto EDPB-EDPS rileva la possibilità che provider soggetti alla giurisdizione USA siano costretti a rispondere a richieste su dati regolati dal GDPR, senza che da ciò si possa dedurre che ogni uso di cloud americano sia illecito.
Il tema diventa più sensibile con l'intelligenza artificiale aziendale. Prima, molte imprese caricavano nel cloud soprattutto email, file e gestionali. Ora i dipendenti possono incollare in strumenti AI contratti, dati cliente, fatture, codice, documenti HR, disegni tecnici e strategie commerciali. Ogni prompt può diventare un frammento di patrimonio informativo aziendale.
Per le aziende italiane la domanda corretta è: quali dati possono essere trattati da servizi soggetti a normative extra-UE e quali invece dovrebbero restare in un perimetro più controllato? La risposta dipende dal settore, dai contratti con i clienti, dai dati coinvolti, dalla valutazione privacy e dal livello di rischio accettabile. Uno studio legale, una società sanitaria, un'azienda manifatturiera con know-how proprietario e una PMI commerciale non hanno lo stesso profilo.
Il GDPR richiede attenzione a trasferimenti, basi giuridiche, misure adeguate e responsabilità. L'AI Act aggiunge un quadro specifico sull'intelligenza artificiale, soprattutto per usi a rischio. ENISA, nelle analisi sul cloud computing, ricorda che il cloud offre benefici ma anche rischi da valutare: dipendenza dal fornitore, localizzazione, aspetti legali, sicurezza e continuità.
Rischi concreti per un'azienda italiana
Per un'impresa italiana il rischio non è astratto, si declina su tre fronti. Il primo è la catena del fornitore: il servizio che si usa può appoggiarsi a sub-responsabili e società controllate soggette a giurisdizioni diverse, e la sede del data center non esaurisce la valutazione. Il secondo è il tipo di dato: un documento pubblico e una cartella cliente non hanno lo stesso peso, e il Cloud Act va letto insieme agli obblighi GDPR su trasferimenti, basi giuridiche e misure adeguate.
Il terzo fronte è l'AI. Con gli strumenti generativi la quantità di contenuti che finisce in servizi esterni cresce, perché basta copiare e incollare un contratto, una fattura o una conversazione cliente. Da qui nascono le valutazioni operative: quali dati possono stare su piattaforme cloud e quali conviene trattare in un ambiente più controllato. Gli approfondimenti su perché la residenza non basta sono in dati aziendali su server USA, sulle implicazioni di un provider specifico in Microsoft e Cloud Act e sul confronto tra alternative in Cloud Act americano: rischi.
Cosa fare prima di scegliere
Prima di firmare o rinnovare un servizio conviene mappare i flussi: quali documenti contengono dati personali, quali informazioni sono strategiche, chi accede, dove vengono conservati log e backup, quali sub-fornitori intervengono. Su questa base si decidono le architetture, con una parte di attività che può restare su cloud e un nucleo critico che può essere spostato in un perimetro più controllato.
Questo non significa che il cloud sia sbagliato. Molti provider offrono controlli avanzati, data residency, cifratura, gestione accessi e strumenti compliance. Ma l'azienda deve leggere contratti, impostazioni e condizioni concrete. Deve inoltre distinguere tra dati che possono stare su piattaforme cloud e dati che sarebbe prudente trattare in un ambiente privato.
L'AI on-premise entra qui come alternativa o complemento. Se i documenti più sensibili vengono analizzati da un server AI installato nel perimetro aziendale, l'impresa riduce la quantità di contenuti inviati a piattaforme esterne. Può riservare il cloud ad attività meno critiche e usare l'infrastruttura privata per contratti, archivi documentali, OCR, knowledge base e workflow interni.
Un esempio pratico: un ufficio legale interno deve analizzare contratti con clienti strategici. Caricarli in un servizio pubblico può essere comodo, ma apre domande su riservatezza e trattamento. Un server AI privato permette di estrarre clausole, riassumere rischi e generare tabelle di confronto mantenendo il processo in un perimetro definito. Un altro esempio: l'amministrazione può leggere fatture e documenti contabili senza moltiplicare provider esterni.
La valutazione dovrebbe includere anche il lock-in. Quando documenti, embeddings, prompt, workflow e automazioni vengono costruiti attorno a un singolo provider, cambiare strada può diventare costoso. Questo non è un problema esclusivo del Cloud Act, ma si somma al tema giuridico. Un'azienda dovrebbe chiedersi quanto dipende dal fornitore, quanto è esportabile la propria knowledge base e quanto controllo conserva sulle integrazioni.
Un altro criterio è la segmentazione. Non tutti i dati devono stare nello stesso posto. Alcuni flussi possono rimanere su strumenti cloud enterprise, altri possono essere trattati da sistemi interni, altri ancora possono essere esclusi dall'AI. Questa architettura ibrida è spesso più realistica di una scelta assoluta. L'importante è che sia consapevole e documentata, non il risultato di abitudini casuali dei singoli dipendenti.
Per i decisori, il punto finale è la reputazione. Se un cliente chiede come vengono trattati i suoi dati quando l'azienda usa AI, rispondere "dipende da cosa usano i dipendenti" non è accettabile. Avere una soluzione privata per i flussi più sensibili permette di dare una risposta più solida, pur mantenendo flessibilità dove il rischio è minore.
La gestione del Cloud Act va quindi inserita in una strategia più ampia di data governance. L'impresa dovrebbe sapere quali dati conserva, quali condivide, quali carica su servizi esterni e quali vuole mantenere vicini ai propri sistemi. L'AI rende questa mappatura urgente perché abbassa la soglia di invio dei documenti: basta copiare e incollare. Un'infrastruttura privata riduce questa pressione dando ai dipendenti uno strumento alternativo autorizzato.
Il management dovrebbe trattare il tema come una decisione di rischio, non come una discussione tecnica riservata agli specialisti. Se un'informazione è strategica, confidenziale o vincolata da accordi con clienti, la scelta dello strumento AI deve essere coerente. Una policy realistica distingue casi ordinari e casi critici, così l'azienda non blocca la produttività ma protegge ciò che ha più valore.
Questa distinzione aiuta anche i dipendenti. Sapere che esiste un ambiente privato per contratti, fatture, dati cliente e know-how tecnico rende più chiaro quando evitare strumenti pubblici. La governance funziona meglio quando non si limita a dire "no", ma offre una strada alternativa.
Chiedilo a Mirko offre alle aziende italiane un modo pratico per usare AI senza dipendere sempre da provider cloud terzi per i dati più delicati. Non elimina la necessità di valutazioni legali e contrattuali, ma aiuta a mantenere prompt, documenti e workflow su una workstation AI dedicata nel perimetro aziendale, con installazione, formazione e assistenza. La demo serve a capire quali dati conviene tenere nel perimetro e quali processi automatizzare.
Argomenti
Demo gratuita
Vuoi ridurre la dipendenza dal cloud per i dati più sensibili?
Chiedilo a Mirko porta AI, OCR e agenti dentro un server privato, aiutando l'azienda a trattare documenti critici con più controllo.
Richiedi demo gratuita e assessment AIPer approfondire