Approfondimento AI privata
AI conforme al GDPR: una checklist pratica
Cosa controllare prima di usare AI generativa, OCR e automazioni sui dati aziendali, in vista della conformità GDPR.
Pubblicato il 18 giugno 2026Aggiornato il 5 ottobre 2026
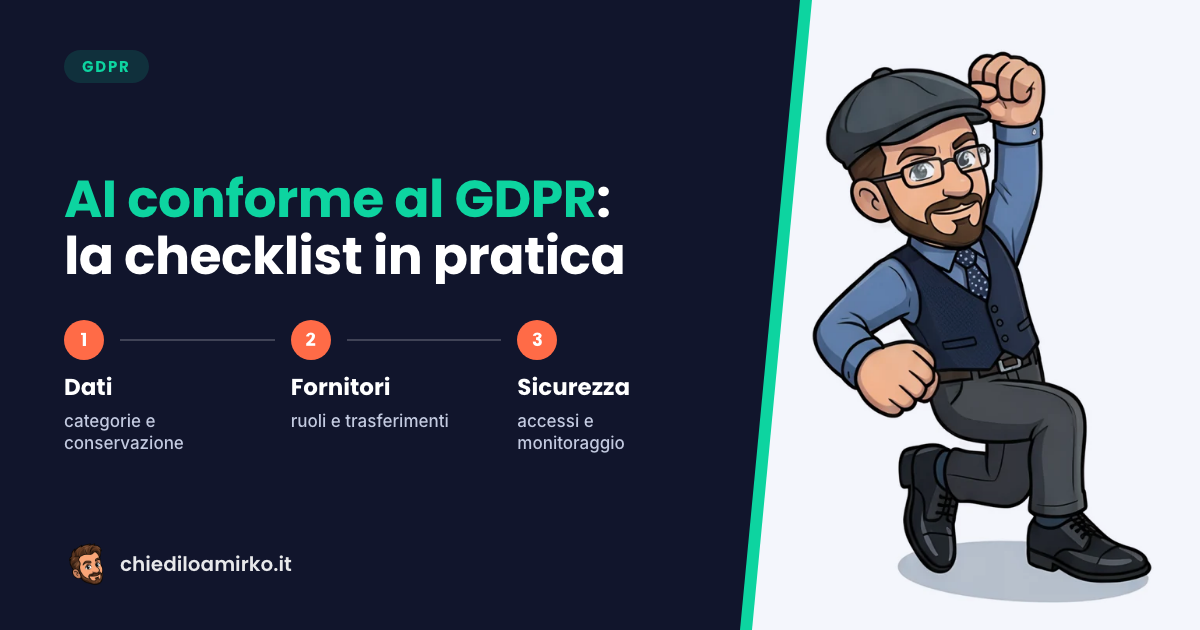
La conformità GDPR nell'AI richiede una verifica concreta dei dati, delle finalità, dei fornitori, delle misure di sicurezza e delle responsabilità interne.
Demo gratuita
Vuoi una base più controllabile per la tua AI aziendale?
Chiedilo a Mirko aiuta a portare chat, OCR e agenti dentro il perimetro aziendale, con assessment e formazione per usare l'AI in modo più governabile.
Richiedi demo gratuita e assessment AIUn'AI conforme al GDPR non si ottiene con una frase nel contratto o con un bollino marketing. La conformità al GDPR di un sistema di intelligenza artificiale si costruisce con scelte tecniche e organizzative coerenti: capire quali dati vengono trattati, per quali finalità, da chi, dove, con quali misure di sicurezza e con quale controllo umano. Questa checklist serve a imprese e studi che vogliono usare AI generativa, OCR e automazioni senza improvvisare la conformità IA.
Il primo passo è distinguere tra uso generico e uso aziendale su dati reali. Chiedere a un modello di migliorare un testo anonimo non ha lo stesso peso di caricare contratti con nomi, fatture, CV, email cliente o referti. Molti problemi nascono quando strumenti pensati per la produttività individuale vengono usati come se fossero infrastrutture documentali aziendali.
Le fonti europee invitano a ragionare in modo documentato. L'EDPB ha affrontato il trattamento di dati personali nei modelli AI, evidenziando questioni come anonimizzazione, basi giuridiche e uso di dati trattati in modo non conforme. La CNIL propone raccomandazioni operative per sistemi AI e GDPR. Il Garante Privacy italiano richiama cittadini e organizzazioni all'attenzione sull'uso dei dati personali nei modelli di intelligenza artificiale.
Una checklist pratica parte dai dati. Quali categorie di dati personali entrano nel sistema? Ci sono dati particolari, come salute, opinioni, dati biometrici o informazioni sensibili? Ci sono dati di clienti, dipendenti, fornitori o candidati? Il sistema conserva le conversazioni? Crea embeddings o indici documentali? Quanto durano? Dove sono memorizzati?
Il secondo blocco riguarda finalità e basi giuridiche. L'azienda deve sapere perché usa l'AI: assistenza interna, ricerca documentale, analisi contratti, automazione contabile, supporto clienti, HR. Ogni finalità può richiedere valutazioni diverse. Se l'AI supporta decisioni che impattano persone, la governance deve essere più robusta e la supervisione umana più chiara.
Il terzo blocco riguarda fornitori e trasferimenti. Se si usano piattaforme cloud, bisogna verificare ruoli privacy, Data Processing Agreement, subfornitori, localizzazione, conservazione dei dati, condizioni di training o miglioramento del servizio. Se si usa una soluzione on-premise, bisogna comunque definire chi amministra il sistema, come avvengono aggiornamenti e assistenza, quali log vengono generati e quali misure proteggono accessi e rete.
Il quarto blocco è la sicurezza. ENISA e NIST ricordano che i sistemi AI vanno governati come asset critici: accessi, monitoraggio, resilienza, protezione dei dati, gestione vulnerabilità e controlli sul ciclo di vita. L'AI introduce anche rischi specifici: output errati, prompt injection, fuga di informazioni tramite risposte, uso improprio da parte degli utenti.
Il quinto blocco è la formazione. Molte aziende scrivono policy sull'AI, ma non spiegano ai dipendenti cosa fare davanti a un documento reale. Serve formazione pratica: esempi ammessi, esempi vietati, come anonimizzare, come verificare una risposta, quando chiedere supporto, come trattare output incerti. La conformità passa dall'uso quotidiano.
Una checklist completa dovrebbe prevedere anche la revisione periodica. L'AI cambia rapidamente: nuovi modelli, nuove funzioni, nuovi connettori e nuove abitudini degli utenti possono modificare il rischio. Un processo approvato oggi potrebbe richiedere aggiornamenti tra sei mesi. Per questo è utile nominare un responsabile interno o un piccolo gruppo che raccolga richieste, dubbi e incidenti.
Un altro punto è la qualità degli output. La conformità non riguarda solo dove vanno i dati, ma anche come vengono usate le risposte. Se l'AI produce un riassunto sbagliato di un contratto o suggerisce una classificazione errata di un documento, l'azienda deve avere controlli umani e procedure di verifica. Questo è particolarmente importante nei processi legali, HR, sanitari, finanziari o in qualunque attività che possa influenzare diritti e interessi delle persone.
La documentazione deve essere proporzionata. Una PMI non ha bisogno di creare burocrazia inutile, ma deve poter dimostrare di aver ragionato sui rischi: quali casi d'uso sono attivi, quali dati trattano, quali fornitori o sistemi usano, quali misure sono state adottate, quali persone sono state formate. Questa documentazione diventa utile anche commercialmente, perché clienti e partner chiedono sempre più spesso come l'azienda usa l'AI.
La checklist dovrebbe chiudersi con una domanda semplice: il dipendente ha uno strumento autorizzato e comodo per fare il lavoro? Se la risposta è no, userà quasi certamente alternative esterne. La conformità GDPR nell'AI non nasce solo da divieti, ma dalla disponibilità di processi praticabili. Dare alle persone una soluzione aziendale, formarle e chiarire i confini riduce molto più rischio di una policy che nessuno riesce ad applicare.
In pratica, la conformità va progettata insieme all'esperienza d'uso. Se per analizzare un contratto servono dieci passaggi e autorizzazioni confuse, l'utente cercherà una scorciatoia. Se invece trova un sistema interno semplice, con archivi corretti e istruzioni chiare, la scelta conforme diventa anche la più comoda. Questo è il punto in cui tecnologia, privacy e produttività smettono di essere in conflitto.
Il risultato desiderabile è una governance leggera ma reale. Poche regole chiare, strumenti autorizzati, formazione concreta e revisioni periodiche funzionano meglio di manuali complessi. La conformità GDPR nell'AI si mantiene quando il sistema resta comprensibile anche per chi non si occupa di privacy ogni giorno.
Alla dimensione GDPR si affiancano altre due verifiche. Per capire dove si colloca il tuo caso d'uso rispetto agli obblighi europei vedi la conformità AI Act per le PMI. Per impostarla come processo continuativo, con registro strumenti e valutazione periodica, vedi la gestione della conformità AI. Il quadro generale su ruoli, basi giuridiche e DPIA è invece in GDPR e intelligenza artificiale.
Chiedilo a Mirko porta AI generativa, OCR e agenti su una workstation AI dedicata installata nel perimetro aziendale, riducendo la dipendenza da strumenti pubblici non governati. Non promette scorciatoie legali: offre una base tecnica più controllabile, un assessment iniziale, formazione e assistenza in italiano. La demo serve a valutare quali processi portare su Mirko e quali condizioni GDPR verificare nel tuo contesto.
Argomenti
Demo gratuita
Rendi la scelta autorizzata anche la più pratica
Mirko può portare chat, OCR e ricerca sui documenti in un perimetro tecnico concordato. L'assessment serve a stabilire dati, ruoli, log, retention e verifiche necessarie: l'on-premise aiuta il controllo, ma non sostituisce la valutazione GDPR.
Richiedi un assessment AIPer approfondire
Articoli correlati
sicurezza intelligenza artificiale aziendale
Sicurezza dell'intelligenza artificiale aziendale: la checklist dei controlli
come formare i dipendenti sull'intelligenza artificiale
Come formare i dipendenti sull'intelligenza artificiale
ai on-premise aziendale